Nyx
OSINT Security Platform – Attack Surface Discovery, Security Intelligence & automatisierter Pentest
Überblick
Nyx ist eine Security-Plattform, die ich parallel zu Relaykeeper entwickle – mit einem anderen Fokus: statt Backup/Replikation geht es hier um Aussenperspektive auf die eigene IT. Ein kostenloser Account gibt Zugriff auf Attack-Surface-Discovery und einen laufend aktualisierten Security-Blog. Wer darüber hinaus eine aktive, technische Prüfung der eigenen Infrastruktur braucht, kann einen automatisierten Pentest kostenpflichtig als Scan-Guthaben beauftragen – je größer das Paket, desto günstiger pro Scan.
Kostenlos mit Registrierung
Nach der Registrierung (nur E-Mail, Benutzername, Passwort – keine Rechnungsdaten nötig) stehen folgende Module direkt zur Verfügung:
Attack Surface Discovery
Findet alle öffentlich sichtbaren IP-Adressen, Subdomains und Autonomen Systeme (ASN) einer Domain oder Organisation – korreliert aus DNS-Auflösung, crt.sh-Zertifikatsprotokollen, ASN-Lookups und Shodan (offene Ports, bekannte CVEs je Host). Ergebnis: eine vollständige, strukturierte Karte der eigenen (oder autorisiert geprüften) Angriffsfläche in wenigen Sekunden.
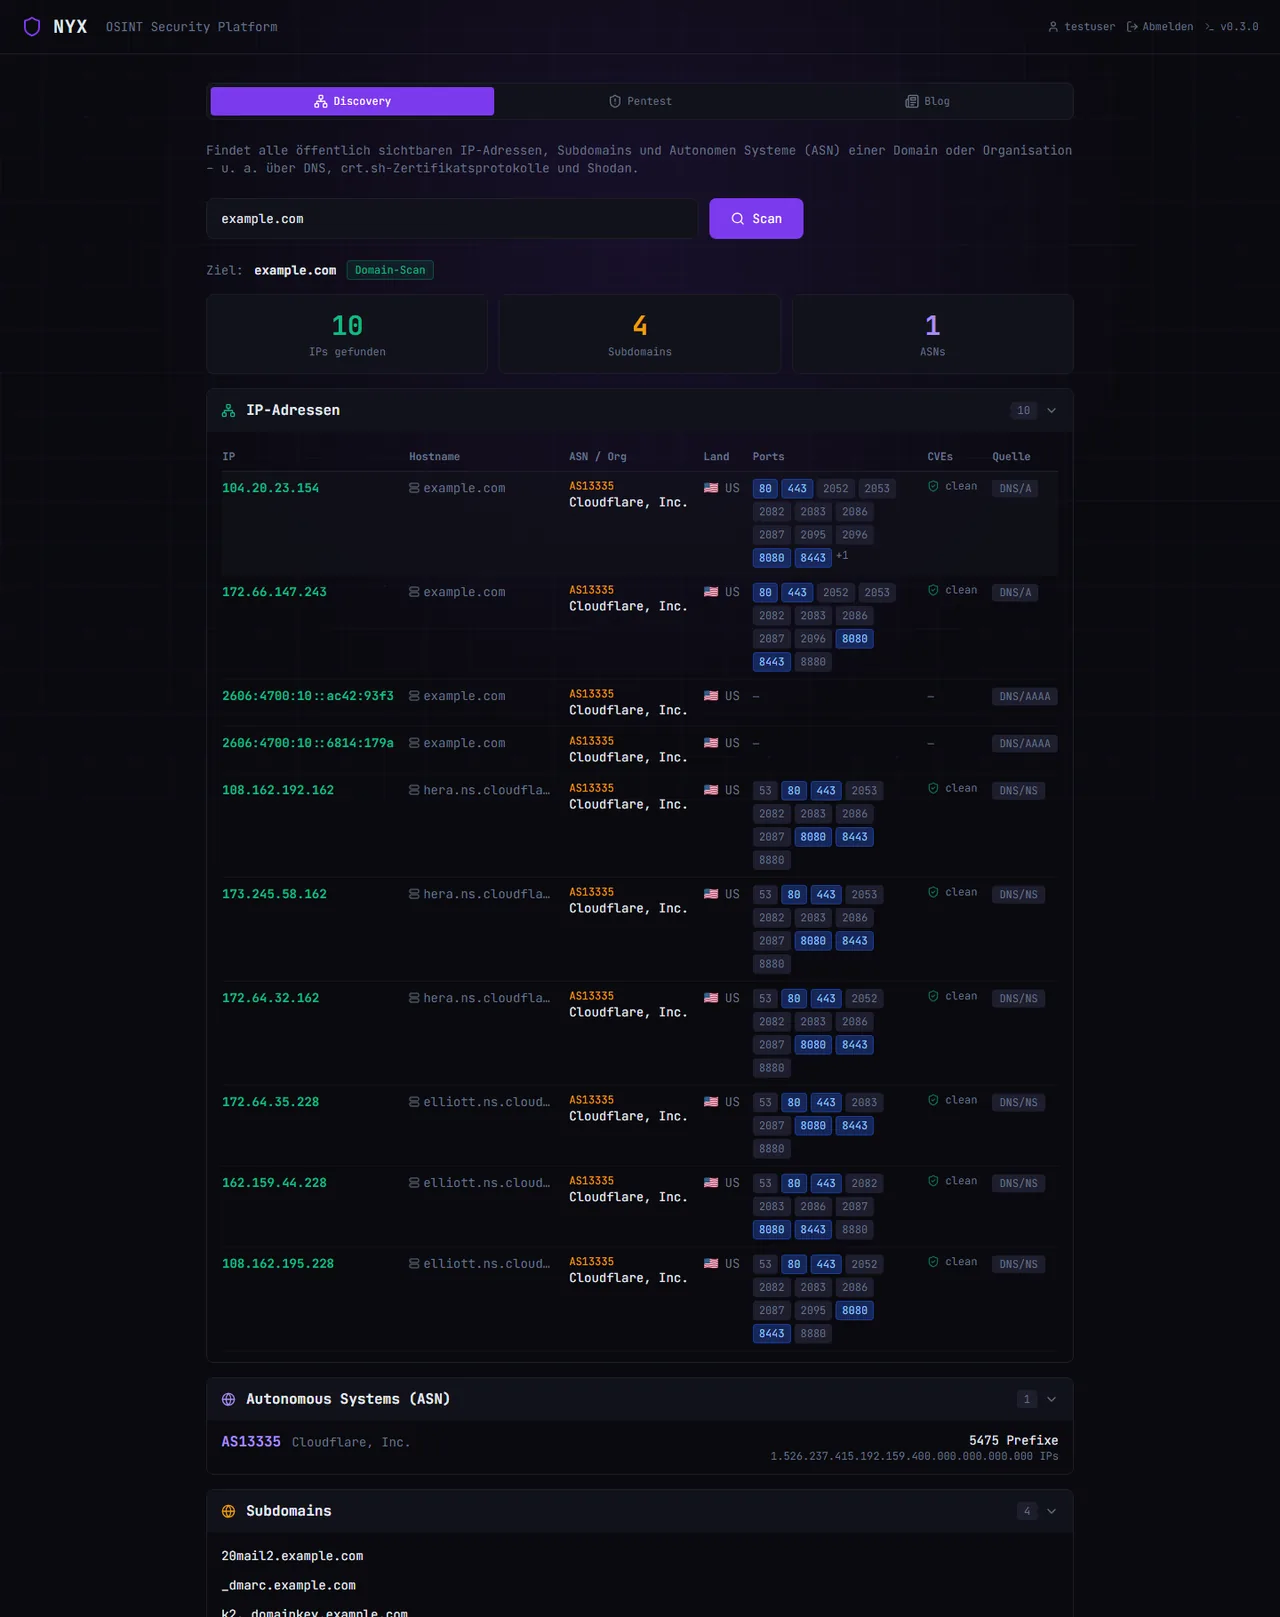
Discovery-Ergebnis für eine Beispieldomain: IPs, Ports, ASN-Zuordnung und Subdomains auf einen Blick.
Security Intelligence Blog
Ein automatisch aggregierter Feed aus Breach-Meldungen, CISA-KEV-Einträgen (aktiv ausgenutzte Schwachstellen), Ransomware- und Exposure-News – alle 6 Stunden aktualisiert, nach Kategorie filterbar. Aktuell über 1.150 Artikel im Archiv.
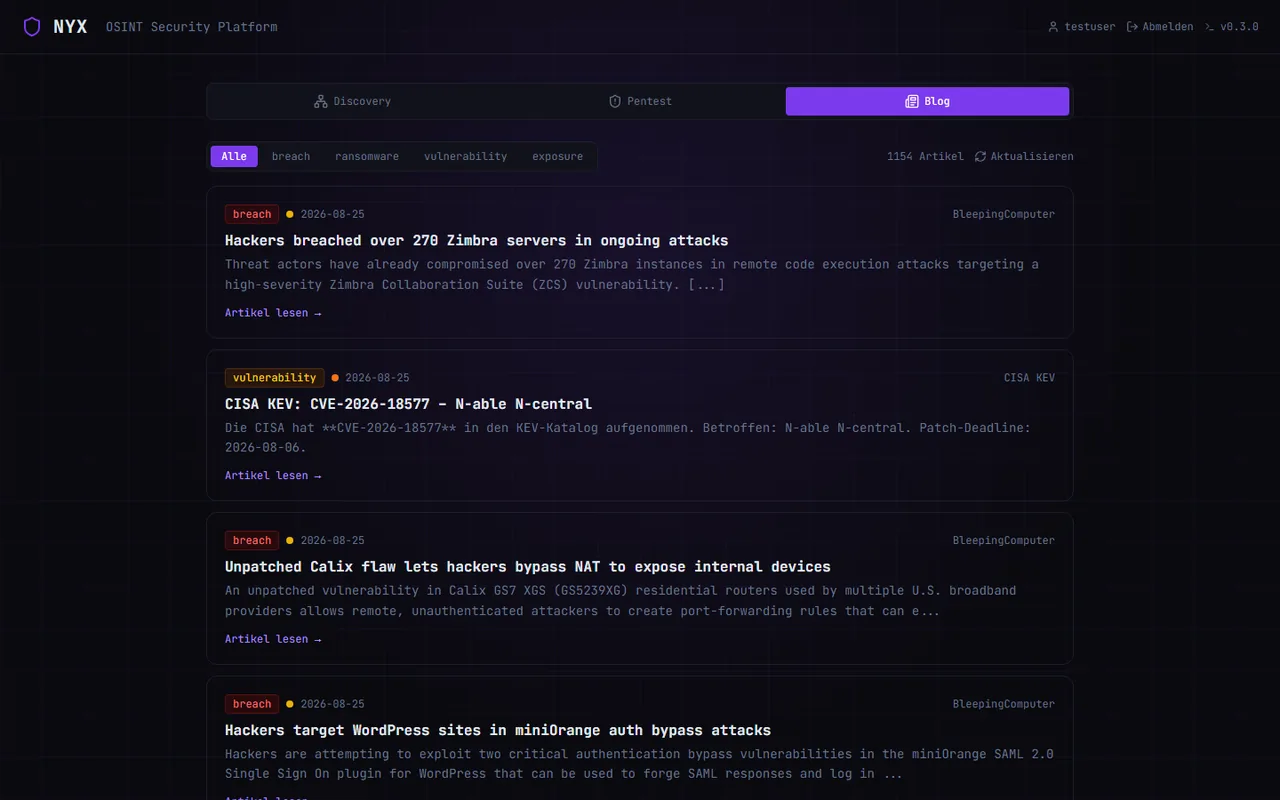
Security-Blog mit Kategorie-Filtern (Breach, Ransomware, Vulnerability, Exposure).
Leak- & Darknet-Monitoring
Prüfung von Domains und E-Mail-Adressen gegen bekannte Datenpannen (u. a. via HIBP und LeakIX) sowie Darknet-Erwähnungen sind bereits implementiert, befinden sich aber noch in interner Testphase. Rollout für registrierte Nutzer folgt.
Registrierung dauert unter eine Minute.
Kostenpflichtig: Automatisierter Pentest
Das Pentest-Modul führt einen technischen Sicherheits-Scan gegen eine Domain oder IP durch und kombiniert mehrere aktive Prüfwerkzeuge, u. a. Nuclei mit über 8.000 Vulnerability-Templates:
Zwei Umfänge stehen zur Wahl: Einzelziel (nur der angegebene Host) oder Full Scope (automatische Subdomain-Enumeration, jede gefundene Subdomain wird mitgeprüft, max. 30 Hosts). Jede Anfrage erfordert eine explizite Autorisierungsbestätigung für das geprüfte Ziel.
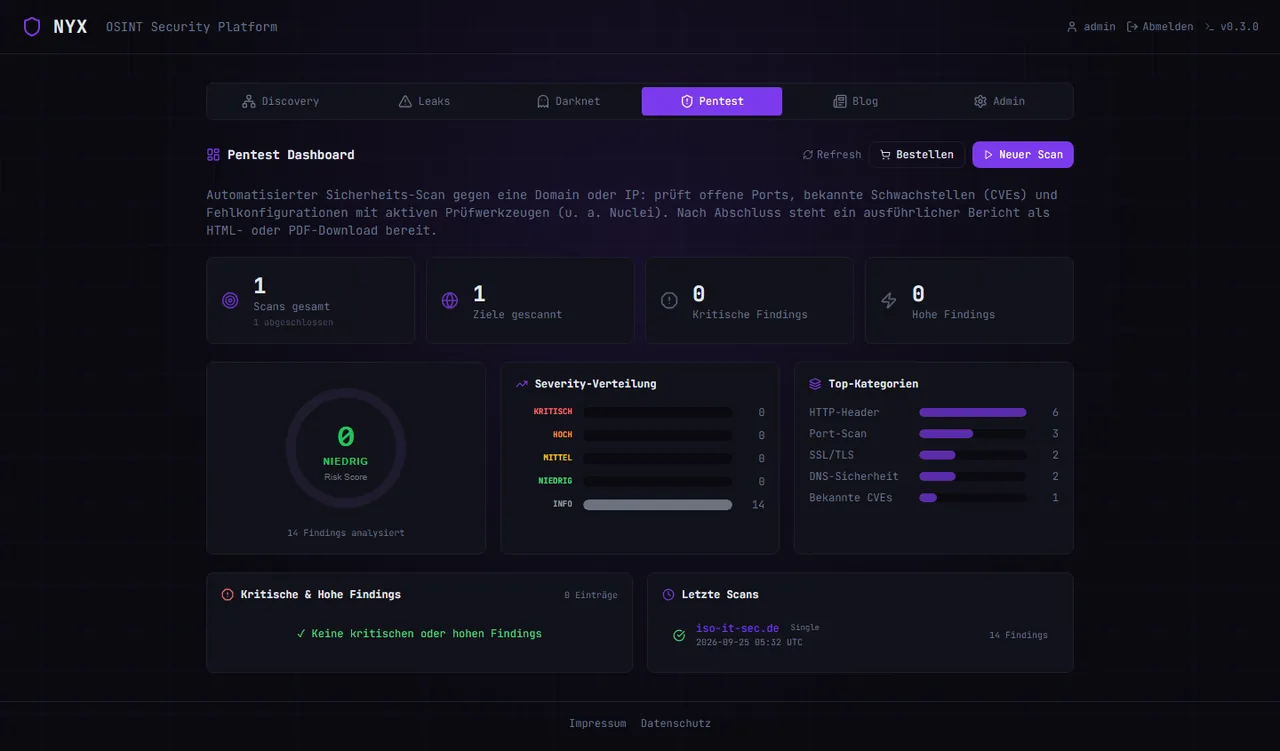
Pentest-Dashboard: Risk Score, Severity-Verteilung, Top-Kategorien und letzte Scans.
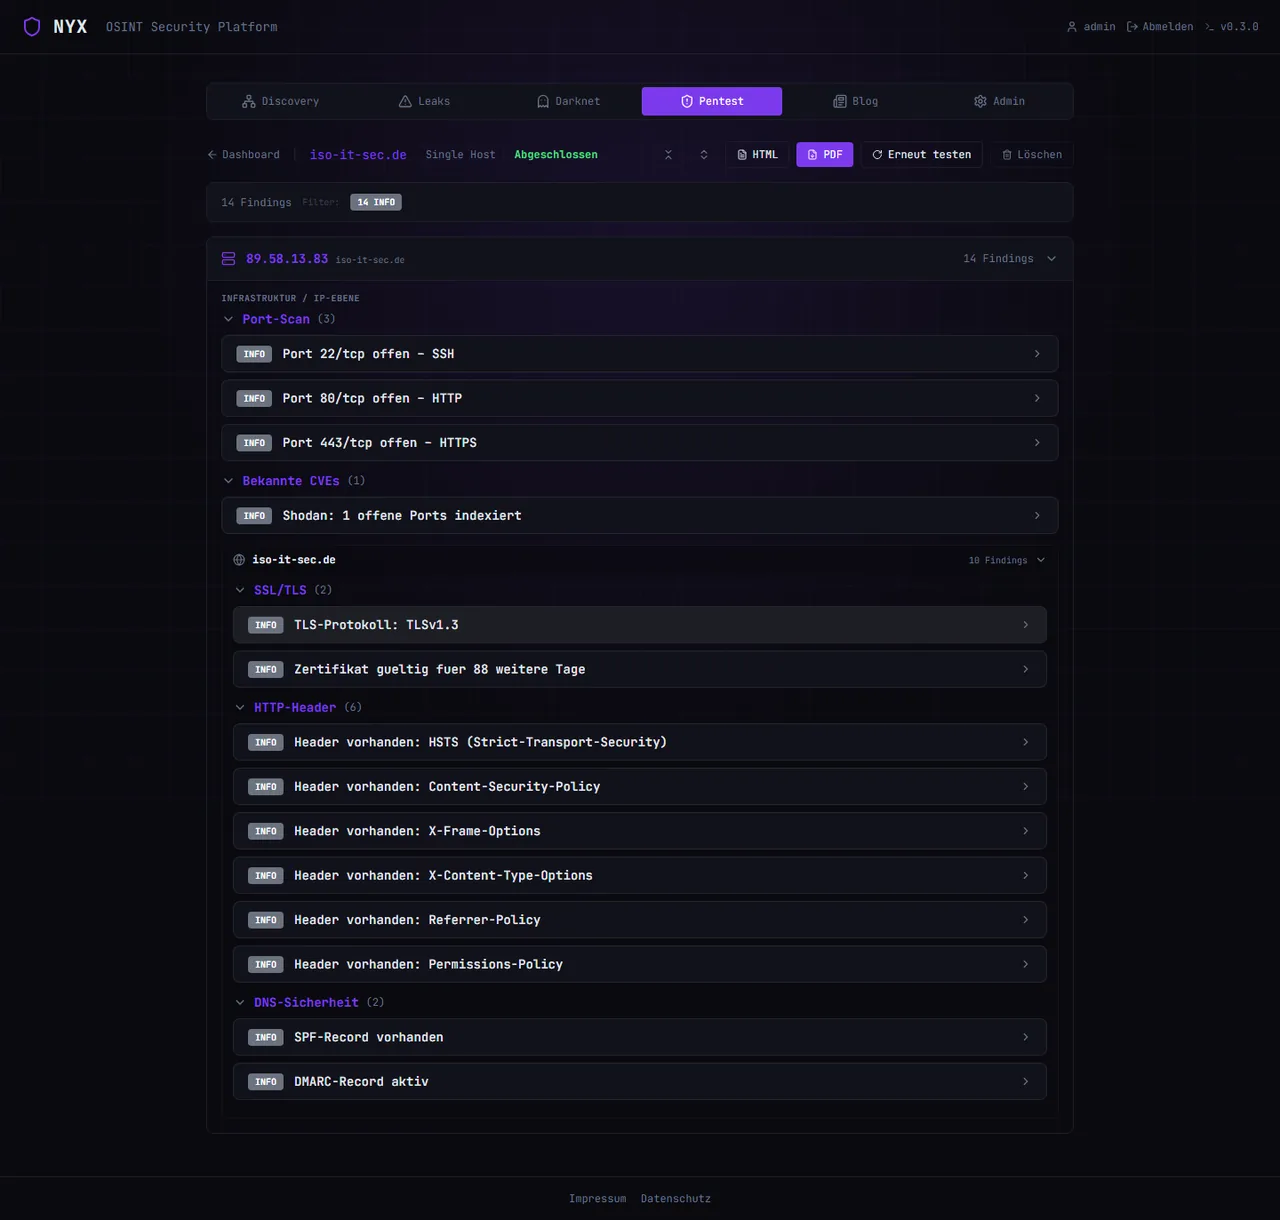
Scan-Detail: Findings gruppiert nach IP/Host und Kategorie, mit Erklärung und Handlungsempfehlung je Finding.
Nach Abschluss steht ein ausführlicher Bericht als HTML- oder PDF-Download bereit. Ein erneuter Scan (Rerun) lässt sich direkt aus einem bestehenden Scan heraus starten, inklusive Vergleich (Risk-Score-Verlauf, neue/behobene Findings) zum vorherigen Lauf.
Scan-Guthaben statt starrem Abo
Scans werden als Guthaben gebucht, kein Ablaufdatum, kein Abo. Ein einzelner Scan liefert eine Momentaufnahme; wer mehrere kauft (z. B. um nach Beheben eines Findings nochmal zu verifizieren, oder um regelmäßig manuell neu zu scannen) zahlt pro Scan deutlich weniger.
| Guthaben | Einzelziel | Full Scope |
|---|---|---|
| 1 Scan | 59,00 € | 129,00 € |
| 2 Scans −16 % | 99,00 € | 219,00 € |
| 5 Scans −26 % | 219,00 € | 479,00 € |
| 10 Scans −36 % | 379,00 € | 839,00 € |
Alle Preise netto zzgl. USt, einmalig (kein Abo). Angaben in Prozent = Ersparnis pro Scan gegenüber dem Einzelpreis.
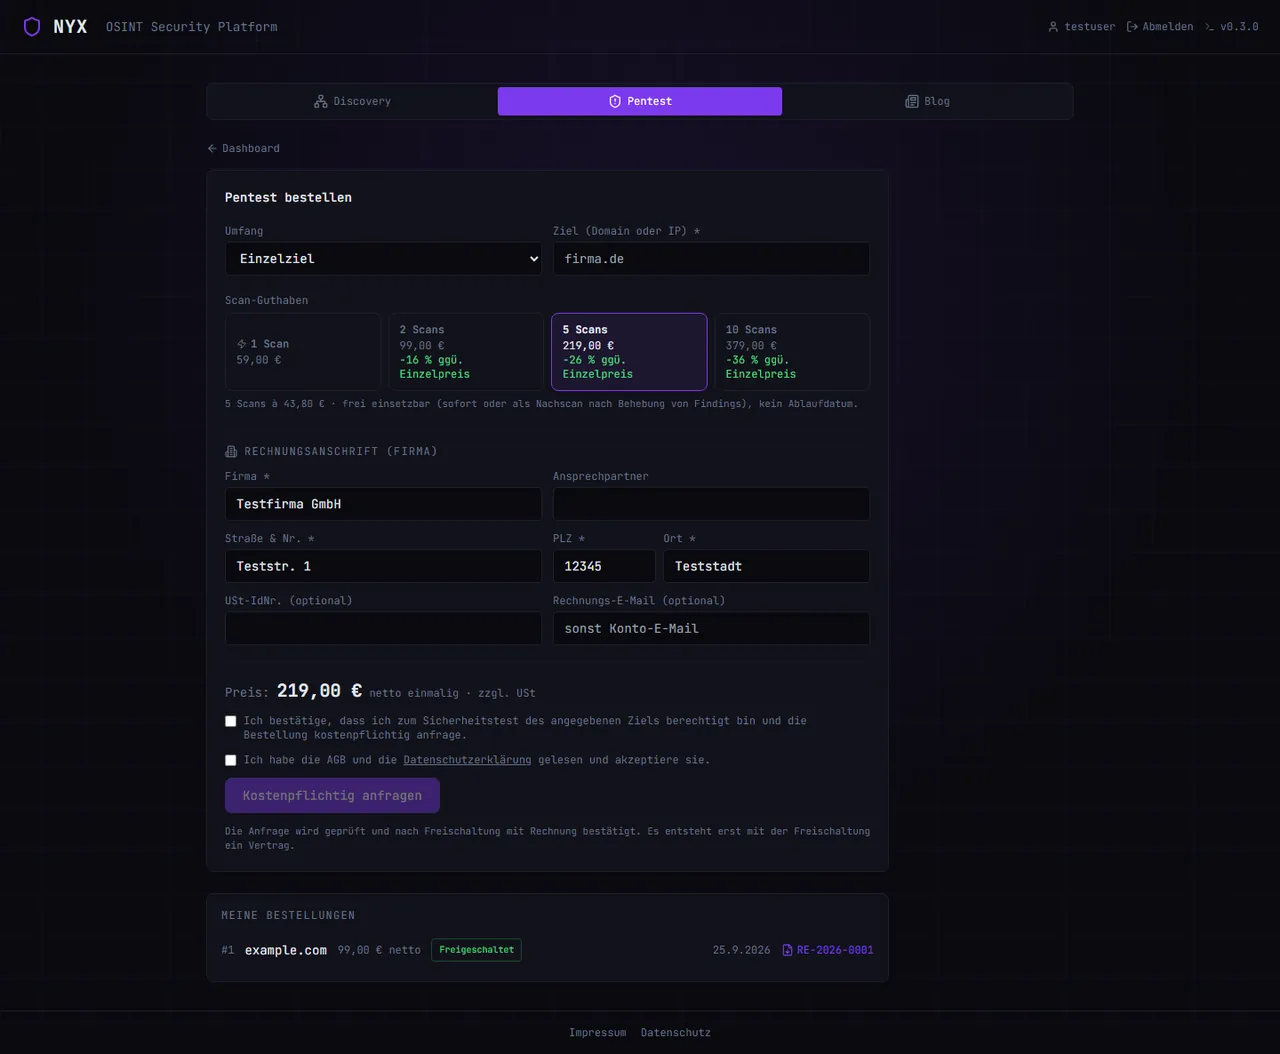
Bestellformular: Umfang, Scan-Guthaben, Rechnungsanschrift (B2B) – Preis wird live berechnet.
Der Ablauf ist bewusst manuell geprüft statt vollautomatisch freigeschaltet: Eine Bestellung wird geprüft und erst nach Freischaltung mit Rechnung bestätigt – ein Vertrag entsteht erst mit dieser Freischaltung, nicht bereits mit der Anfrage.
Status
Discovery, Security-Blog und das Pentest-Modul inkl. Bestell- und Abrechnungsprozess sind produktiv im Einsatz. Leak- und Darknet-Monitoring sind implementiert und befinden sich in interner Testphase vor dem Rollout für alle registrierten Nutzer.